การทำ Multi-Factor Authentication (MFA): แนวทางปฏิบัติที่ดีที่สุด
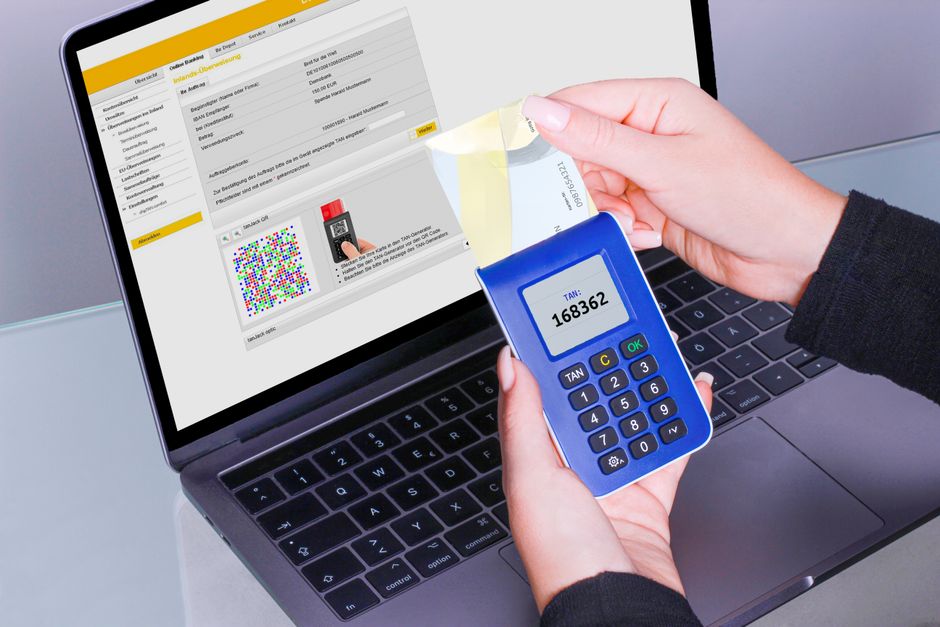
Photo by REINER SCT on Pexels
ในยุคที่ข้อมูลเป็นสิ่งสำคัญ Multi-Factor Authentication (MFA) ย่อมเป็นหนึ่งในเครื่องมือสำคัญสำหรับการปกป้องข้อมูลขององค์กรและการรักษาความปลอดภัยของธุรกิจ โดย MFA คือการยืนยันตัวตนหลายชั้น ซึ่งช่วยเพิ่มความปลอดภัยมากยิ่งขึ้นเมื่อเทียบกับการใช้รหัสผ่านเพียงอย่างเดียว
ความสำคัญของ MFAในปัจจุบัน
MFA จำเป็นอย่างยิ่งในปัจจุบันเนื่องจากภัยคุกคามทางไซเบอร์ที่เพิ่มขึ้น การโจมตีด้วยการขโมยรหัสผ่าน (Credential Stuffing) และการฉ้อโกงทางอีเมล (Phishing) เป็นปัญหาที่ร้ายแรง การใช้ MFA จะช่วยลดความเสี่ยงเหล่านี้ได้มาก
ตัวอย่างเช่น หากผู้ไม่ประสงค์ดีสามารถขโมยรหัสผ่านได้ การมี MFA จะทำให้เขายังคงต้องการข้อมูลอื่น ๆ เพิ่มเติม เช่น รหัสที่ส่งไปยังโทรศัพท์มือถือ หรือการยืนยันด้วยลายนิ้วมือ (Biometric Verification) ซึ่งช่วยเพิ่มความปลอดภัยขั้นสูง
Best Practices สำหรับการทำ MFA
1. เลือกประเภท MFA ที่เหมาะสม
- FIDO2 Security Keys: คีย์ความปลอดภัย FIDO2 เป็นตัวเลือกที่ปลอดภัยที่สุด เนื่องจากต้องการการสัมผัสทางกายภาพ (Physical Touch) เพื่อยืนยันตัวตน
- One-Time Passwords (OTP): OTP ที่ส่งผ่าน SMS หรือแอปพลิเคชัน (เช่น Google Authenticator) เป็นตัวเลือกที่ใช้งานง่าย แต่อาจไม่ปลอดภัยเท่า FIDO2 Security Keys
- Biometric Verification: การยืนยันด้วยลายนิ้วมือ (Fingerprint) หรือรูปหน้า (Facial Recognition) เป็นตัวเลือกที่สะดวกสบาย แต่ต้องมั่นใจว่าระบบมีความปลอดภัย
2. ติดตั้ง MFA ให้กับทุกผู้ใช้
การติดตั้ง MFA ให้กับทุกผู้ใช้ในองค์กรเป็นสิ่งสำคัญ เพื่อให้แน่ใจว่าทุกคนได้รับการปกป้องอย่างเต็มที่ ควรใช้ policy ที่เข้มงวดในการต้องมี MFA สำหรับการเข้าถึงข้อมูลสำคัญ
- Strong Password Policy: กำหนดนโยบายรหัสผ่านที่แข็งแกร่ง เช่น ความยาวอย่างน้อย 12 ตัวอักษร ประกอบด้วยตัวพิมพ์ใหญ่ ตัวพิมพ์เล็ก ตัวเลข และสัญลักษณ์
- Password Managers: สนับสนุนให้ผู้ใช้ใช้ Password Managers เพื่อจัดเก็บรหัสผ่านอย่างปลอดภัย และลดความเสี่ยงจากการใช้รหัสผ่านที่ซ้ำกัน
3. บันทึกและตรวจสอบการเข้าสู่ระบบ
การบันทึกและตรวจสอบการเข้าสู่ระบบเป็นสิ่งสำคัญในการตรวจจับกิจกรรมที่ไม่ปกติ ควรตั้งค่าการแจ้งเตือนอัตโนมัติเมื่อมีการพยายามเข้าสู่ระบบจากที่ต่าง ๆ หรือเวลาที่ไม่ปกติ
- Log Monitoring: ใช้เครื่องมือ Log Monitoring เพื่อตรวจจับและตอบสนองต่อเหตุการณ์ที่น่าสงสัยอย่างรวดเร็ว
- Anomaly Detection: ใช้เทคนิค Anomaly Detection เพื่อระบุพฤติกรรมที่ไม่ปกติ เช่น การเข้าสู่ระบบจากประเทศที่ไม่ปกติ
4. ฝึกอบรมผู้ใช้
การฝึกอบรมผู้ใช้เกี่ยวกับความสำคัญของ MFA และวิธีการใช้งานอย่างถูกต้องเป็นสิ่งสำคัญ ควรจัด Workshop หรือ Training ให้ผู้ใช้เข้าใจถึงความเสี่ยงของการไม่ใช้ MFA และวิธีการหลีกเลี่ยง Phishing Attack
- Phishing Awareness: ให้ความรู้เกี่ยวกับ Phishing และการหลีกเลี่ยงการคลิกลิงก์ที่ไม่น่าเชื่อถือ
- MFA Awareness: ให้ความรู้เกี่ยวกับความสำคัญของ MFA และวิธีการใช้งานอย่างถูกต้อง
สิ่งที่ควรและไม่ควรทำ
สิ่งที่ควรทำ
- ใช้ FIDO2 Security Keys หรือ OTP ที่ปลอดภัยมากกว่า
- ติดตั้ง MFA ให้กับทุกผู้ใช้
- บันทึกและตรวจสอบการเข้าสู่ระบบอย่างสม่ำเสมอ
- ฝึกอบรมผู้ใช้เกี่ยวกับความสำคัญและวิธีการใช้งาน MFA
- ใช้นโยบายรหัสผ่านที่แข็งแกร่ง และสนับสนุนให้ใช้ Password Managers
สิ่งที่ไม่ควรทำ
- ไม่ควรใช้ SMS OTP เท่านั้น ควรใช้ FIDO2 Security Keys หรือ OTP ที่ปลอดภัยมากกว่า
- ไม่ควรละเลยการติดตั้ง MFA ให้กับทุกผู้ใช้
- ไม่ควรละเลยการบันทึกและตรวจสอบการเข้าสู่ระบบ
- ไม่ควรละเลยการฝึกอบรมผู้ใช้
- ไม่ควรใช้รหัสผ่านที่อ่อนแอ หรือใช้รหัสผ่านเดิมซ้ำกัน
สรุป
MFA เป็นเครื่องมือสำคัญสำหรับการปกป้องข้อมูลและธุรกิจในยุคดิจิทัล การเลือกประเภท MFA ที่เหมาะสม การติดตั้งให้กับทุกผู้ใช้ การบันทึกและตรวจสอบการเข้าสู่ระบบ และการฝึกอบรมผู้ใช้ เป็น Best Practices ที่สำคัญในการใช้งาน MFA อย่างมีประสิทธิภาพ การผสมผสาน MFA กับ Best Practices อื่น ๆ เช่น Password Managers และ Log Monitoring จะช่วยเพิ่มความปลอดภัยให้กับองค์กรและธุรกิจได้อย่างมาก

Leave a Reply