ความสำคัญของการทำ Multi-Factor Authentication (MFA)
Photo by freestocks.org on Pexels
ในยุคที่ข้อมูลสำคัญขององค์กรและบุคคลถูกโจมตีทางไซเบอร์เป็นประจำ การป้องกันความปลอดภัยของระบบจึงเป็นเรื่องที่ไม่ควรมองข้าม Multi-Factor Authentication หรือ MFA ถือเป็นปัจจัยสำคัญในการเพิ่มความแข็งแกร่งให้กับระบบความปลอดภัย โดย MFA คือการใช้ปัจจัยหลายอย่างในการยืนยันตัวตน แทนการใช้รหัสผ่านเพียงอย่างเดียว ซึ่งปกติแล้วจะประกอบด้วยอะไรบ้างนั้น ลองมาทำความเข้าใจกันเลย
ปัจจัยที่ใช้ในการยืนยันตัวตน
MFA แบ่งปัจจัยออกเป็น 3 ประเภทหลัก ๆ ได้แก่:
- สิ่งที่คุณรู้ (Something you know): เช่น รหัสผ่าน (Password) หรือคำถามที่ใช้ในการยืนยันตัวตน (Knowledge-based Authentication – KBA) ซึ่งเป็นปัจจัยที่ใช้กันมากที่สุด แต่ก็มีความเสี่ยงสูงที่จะถูกขโมยหรือถูกดักจับได้ (Phishing หรือ Keylogger)
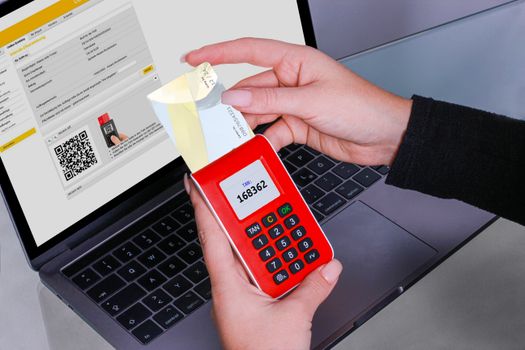
- สิ่งที่คุณมี (Something you have): เช่น บัตรยืนยันตัวตน (Security Token – OTP) หรือสมาร์ทโฟนที่ติดตั้งแอปพลิเคชันยืนยันตัวตน (Mobile Authenticator App) ปัจจัยประเภทนี้มีความปลอดภัยสูงกว่ารหัสผ่านเนื่องจากต้องมีอุปกรณ์นั้น ๆ ที่เป็นของผู้ใช้จริง ๆ จึงจะสามารถเข้าถึงระบบได้
- สิ่งที่คุณเป็น (Something you are): เช่น ลายนิ้วมือ (Fingerprint) หรือใบหน้า (Facial Recognition) ซึ่งเป็นเทคโนโลยีการยืนยันตัวตนแบบ Biometric ที่ใช้ลักษณะเฉพาะทางกายภาพของแต่ละบุคคลในการยืนยันตัวตน เทคโนโลยีนี้มีความปลอดภัยสูงมากเนื่องจากยากที่จะปลอมแปลงได้ แต่ก็มีข้อจำกัดในการใช้งานในบางสถานการณ์ เช่น ความเสถียรของสัญญาณ (Signal Noise) หรือสภาพแวดล้อมที่ไม่เอื้ออำนวย
ประสบการณ์การตั้งค่า MFA ในองค์กร
ในฐานะนักวิเคราะห์ความปลอดภัยทางไซเบอร์ ฉันเคยมีประสบการณ์ในการตั้งค่า MFA ให้กับระบบต่าง ๆ ขององค์กรหลายแห่ง ในช่วงแรกที่ต้องแนะนำให้ทีมงานใช้งาน MFA มีความท้าทายอยู่บ้าง เพราะส่วนใหญ่ยังไม่คุ้นเคยกับเทคโนโลยีใหม่นี้ และอาจรู้สึกยุ่งยากในการตั้งค่า แต่เมื่อทุกคนเริ่มทำความเข้าใจและคุ้นเคยกับการใช้งาน MFA ก็พบว่ามีประโยชน์มากในการป้องกันการถูกโจมตีทางไซเบอร์
การเลือกประเภท MFA ที่เหมาะสม
ในการตั้งค่า MFA ให้กับองค์กร ฉันมักจะพิจารณาจากปัจจัยหลายอย่าง เช่น ประเภทของข้อมูลที่ต้องการปกป้อง, ความสะดวกในการใช้งานสำหรับผู้ใช้, และงบประมาณที่มีอยู่ สำหรับองค์กรขนาดเล็กที่มีงบประมาณจำกัด อาจเริ่มต้นด้วยการใช้ MFA แบบ Two-Factor Authentication (2FA) ที่ใช้รหัสผ่านและ OTP ที่ส่งมาทาง SMS หรือแอปพลิเคชันยืนยันตัวตน (Mobile Authenticator App) สำหรับองค์กรขนาดใหญ่ที่ต้องการความปลอดภัยสูงสุด อาจพิจารณาใช้ MFA แบบ Multi-Factor Authentication ที่ใช้หลายปัจจัยในการยืนยันตัวตน เช่น รหัสผ่าน, OTP, และ Biometric
การฝึกอบรมและการสนับสนุน
นอกจากการตั้งค่า MFA แล้ว ฉันยังให้ความสำคัญกับการฝึกอบรมและการสนับสนุนให้กับทีมงาน เพื่อให้ทุกคนสามารถใช้งาน MFA ได้อย่างถูกต้องและมีประสิทธิภาพ การฝึกอบรมจะครอบคลุมประเด็นต่าง ๆ เช่น วิธีการตั้งค่า MFA, วิธีการแก้ไขปัญหาที่เกิดขึ้น, และความสำคัญของการใช้งาน MFA การสนับสนุนจะทำผ่านช่องทางต่าง ๆ เช่น โทรศัพท์, อีเมล, หรือชุมชนออนไลน์ (Online Community)
ประโยชน์ของการทำ Multi-Factor Authentication (MFA)
การใช้งาน MFA มีประโยชน์มากมายที่ช่วยเพิ่มความปลอดภัยให้กับระบบ ข้อมูล และข้อมูลส่วนบุคคล ประโยชน์เหล่านี้รวมถึง:
- ลดความเสี่ยงของการถูกโจมตีทางไซเบอร์: เนื่องจากผู้โจมตีต้องมีหลายปัจจัยในการเข้าถึงระบบ ทำให้ยากต่อการปลอมแปลงตัวตนและเข้าถึงข้อมูลที่สำคัญ
- ป้องกันการขโมยข้อมูลส่วนบุคคล: MFA ช่วยป้องกันการขโมยข้อมูลส่วนบุคคล เช่น รหัสผ่าน หรือบัตรเครดิต โดยผู้ไม่หวังดีต้องมีหลายปัจจัยในการเข้าถึงข้อมูลเหล่านั้น
- เพิ่มความน่าเชื่อถือของระบบ: MFA ช่วยเพิ่มความน่าเชื่อถือของระบบโดยแสดงให้เห็นว่าองค์กรให้ความสำคัญกับความปลอดภัยของข้อมูลและข้อมูลส่วนบุคคล
- เป็นไปตามมาตรฐานความปลอดภัย: การใช้งาน MFA ช่วยให้องค์กรเป็นไปตามมาตรฐานความปลอดภัยทางไซเบอร์ต่าง ๆ เช่น ISO/IEC 27001, HIPAA, และ PCI DSS
ความท้าทายในการทำ Multi-Factor Authentication (MFA)
แม้ว่า MFA จะมีประโยชน์มากมาย แต่ก็มีความท้าทายบางประการที่ต้องพิจารณา ความท้าทายเหล่านี้รวมถึง:
- ความยุ่งยากในการตั้งค่า: การตั้งค่า MFA อาจมีความซับซ้อนและใช้เวลานาน โดยเฉพาะอย่างยิ่งสำหรับองค์กรที่มีระบบและเครื่องมือที่หลากหลาย
- ปัญหาด้านความสะดวกในการใช้งาน: บางครั้ง MFA อาจทำให้การใช้งานระบบช้าลง หรือสร้างความยุ่งยากให้กับผู้ใช้ โดยเฉพาะอย่างยิ่งเมื่อต้องเข้าถึงระบบจากหลายสถานที่หรือหลายอุปกรณ์
- ต้นทุนในการดำเนินงาน: การใช้งาน MFA อาจมีต้นทุนในการดำเนินงาน โดยเฉพาะอย่างยิ่งสำหรับองค์กรที่ต้องการใช้ Biometric หรือ Security Token ที่มีราคาสูง
- การสนับสนุนและการฝึกอบรม: องค์กรต้องมีทีมงานที่พร้อมให้การสนับสนุนและการฝึกอบรมให้กับผู้ใช้ เพื่อให้สามารถใช้งาน MFA ได้อย่างถูกต้องและมีประสิทธิภาพ
สรุป
Multi-Factor Authentication (MFA) เป็นเครื่องมือที่สำคัญในการป้องกันความปลอดภัยของระบบ ข้อมูล และข้อมูลส่วนบุคคล MFA ช่วยลดความเสี่ยงของการถูกโจมตีทางไซเบอร์ ป้องกันการขโมยข้อมูลส่วนบุคคล เพิ่มความน่าเชื่อถือของระบบ และช่วยให้องค์กรเป็นไปตามมาตรฐานความปลอดภัยทางไซเบอร์ต่าง ๆ แม้ว่า MFA จะมีความท้าทายบางประการ แต่ก็สามารถแก้ไขได้ด้วยการวางแผน การสนับสนุน และการฝึกอบรมที่เหมาะสม การใช้งาน MFA เป็นสิ่งจำเป็นสำหรับองค์กรที่ต้องการปกป้องข้อมูลและข้อมูลส่วนบุคคลของตนเองจากภัยคุกคามทางไซเบอร์

Leave a Reply